En septiembre de 2019 publiqué en Fraude Interno una reflexión sobre cómo la consolidación de la figura del Compliance Officer podía afectar al tradicional modelo de las Tres Líneas de Defensa.
No fue únicamente una reflexión publicada en el blog. Ese mismo planteamiento fue trasladado al Institute of Internal Auditors (IIA) en 2019, coincidiendo con el proceso de revisión de su modelo de las Tres Líneas de Defensa.
La propuesta partía de una idea sencilla. Si Compliance estaba adquiriendo una creciente autonomía, especialización y acceso directo a los órganos de gobierno, ¿tenía sentido mantenerlo integrado, sin mayor diferenciación, dentro de la segunda línea?
Mi planteamiento entonces era avanzar hacia una estructura de cuatro líneas, diferenciando Compliance de otras funciones de gestión y supervisión del riesgo y manteniendo Auditoría Interna como última instancia de aseguramiento independiente.
La propuesta no prosperó. El IIA optó por mantener la arquitectura de tres líneas y, en su posterior evolución hacia el Three Lines Model, no incorporó una cuarta línea específica para Compliance.
Siete años después, sigo considerando que aquel debate continúa abierto.
Independencia no significa necesariamente una línea diferente
Uno de los argumentos que sustentaban mi propuesta de 2019 era la necesidad de garantizar una posición suficientemente independiente para Compliance.
Hoy introduciría un matiz importante.
Una función puede disponer de un alto grado de independencia respecto del negocio sin dejar necesariamente de formar parte, desde un punto de vista formal, de la segunda línea.
Basilea ofrece un buen ejemplo.
Su modelo sitúa una función de Compliance independiente dentro de la segunda línea de defensa, pero exige al mismo tiempo que cuente con autoridad, recursos, posición organizativa adecuada y capacidad para elevar asuntos relevantes a la Alta Dirección y al órgano de gobierno.
Por tanto, la independencia de Compliance no obliga técnicamente a convertirla en una tercera línea.
Auditoría Interna mantiene, además, una naturaleza distinta.
Compliance participa en la identificación, prevención, supervisión y gestión del riesgo de cumplimiento.
Auditoría Interna debe poder evaluar independientemente si esa función, y el conjunto del sistema de gobierno y control, funcionan adecuadamente.
Esa frontera debe preservarse.
El problema está en la segunda línea
Donde sigo viendo una dificultad es en agrupar bajo una misma línea funciones que, en la práctica, pueden tener características muy diferentes.
Risk Management, Control Interno y Compliance no son necesariamente funciones equivalentes.
Pueden compartir su pertenencia conceptual a la segunda línea, pero difieren en su misión, responsabilidades, especialización, nivel de independencia y mecanismos de reporte.
Risk Management trabaja principalmente sobre exposiciones, apetito de riesgo, metodologías, límites e indicadores.
Compliance, en cambio, aborda el cumplimiento normativo, la conducta, la integridad, los conflictos de interés, la prevención de incumplimientos y otros riesgos que pueden requerir una relación especialmente directa con la Alta Dirección y el Consejo de Administración.
Esa diferencia no es únicamente terminológica.
Tiene consecuencias reales sobre la autonomía de la función, su capacidad para cuestionar decisiones y su posición dentro de la organización.
Por eso sigo considerando que integrar Compliance sin mayor diferenciación dentro de una segunda línea demasiado amplia puede no reflejar adecuadamente su verdadera naturaleza.
Una arquitectura de cuatro líneas
Desde esta perspectiva, el modelo de cuatro líneas que planteaba en 2019 sigue teniendo sentido.
La estructura podría representarse de la siguiente manera:
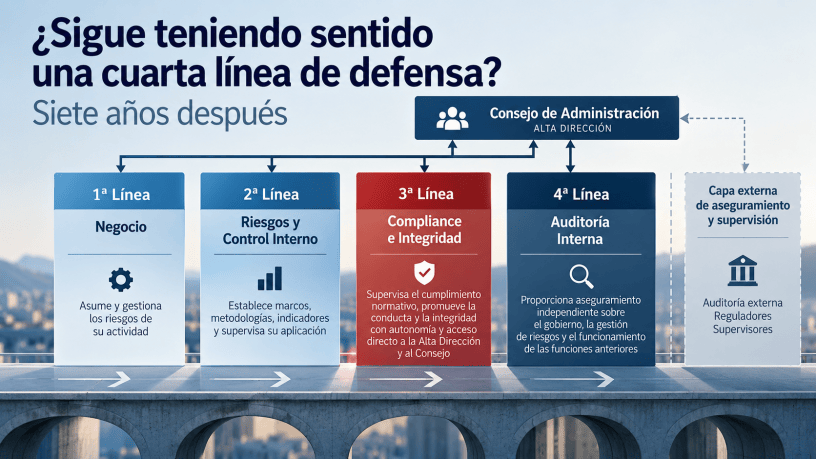
1. Primera línea — Negocio y gestión operativa
Asume los riesgos derivados de su actividad, los gestiona y ejecuta los controles correspondientes.
2. Segunda línea — Gestión de Riesgos y Control Interno
Establece marcos, metodologías, límites, indicadores y mecanismos de seguimiento y supervisión.
3. Tercera línea — Compliance e integridad
Supervisa específicamente el riesgo de cumplimiento, promueve estándares de conducta e integridad y dispone de la independencia y de los canales de reporte necesarios para elevar asuntos relevantes a la Alta Dirección y al Consejo de Administración.
4. Cuarta línea — Auditoría Interna
Proporciona aseguramiento independiente sobre el gobierno, la gestión de riesgos y el funcionamiento de las funciones anteriores.
Desde la terminología estricta del IIA y de Basilea, Risk Management y Compliance seguirían formando parte de la segunda línea.
Pero desde una perspectiva organizativa, separarlos permite representar mejor sus diferentes responsabilidades y niveles de independencia.
Y, sobre todo, evita meter en un mismo saco funciones que no siempre tienen la misma naturaleza.
Existe también otra interpretación de la cuarta línea
El debate tiene además una segunda vertiente.
En determinados enfoques, especialmente desarrollados alrededor del sector financiero, la cuarta línea no es Compliance.
La estructura mantiene al negocio como primera línea, Risk y Compliance como segunda, Auditoría Interna como tercera y añade posteriormente una cuarta capa externa de aseguramiento y supervisión, formada por auditores externos, reguladores o supervisores.
Se trata, por tanto, de dos concepciones diferentes.
Una propone diferenciar mejor las funciones internas de control.
La otra incorpora una capa adicional de supervisión externa.
Ambas parten de una misma preocupación: reforzar la arquitectura de control y reducir espacios de responsabilidad mal definidos.
Mi posición siete años después
En 2019 el IIA optó por mantener el modelo de tres líneas y no incorporó la propuesta de una línea diferenciada para Compliance.
Siete años después, entiendo mejor la lógica de esa decisión, especialmente a la vista de la posición de Basilea.
Pero mi opinión de fondo no ha cambiado.
Sigo considerando que un modelo de cuatro líneas puede tener sentido cuando permite separar claramente la función de Compliance del resto de funciones tradicionalmente agrupadas en la segunda línea.
No porque Compliance deba competir con Auditoría Interna ni porque tenga que asumir una función de aseguramiento independiente.
Sino porque sus exigencias de autonomía, independencia funcional, especialización y capacidad de reporte directo a la Alta Dirección y al Consejo de Administración justifican, en muchas organizaciones, una posición claramente diferenciada.
El modelo de tres líneas sigue siendo válido como marco general.
Pero en determinadas organizaciones puede resultar demasiado simplificador.
A veces, distinguir cuatro líneas no complica el modelo.
Lo hace más fiel a cómo realmente funciona la organización.
Albert Salvador Lafuente
Editor de Fraude Interno

